นักวิจัยด้านความปลอดภัยพบเว็บไซต์ WordPress เกือบ 2,000 แห่งถูกยึด และนำไปใช้แพร่มัลแวร์ ขโมยข้อมูล รวมถึงควบคุมเครื่องของเหยื่อ โดย Check Point Research ติดตามแคมเปญนี้ในชื่อ StopAndProtect หลังพบ Ransomware ชื่อเดียวกันเมื่อกลางเดือนพฤษภาคม 2026
ที่น่ากังวลคือ เว็บไซต์เหล่านี้ไม่ได้ถูกใช้แค่แพร่มัลแวร์ แต่ยังถูกนำไปเป็นส่วนหนึ่งของระบบโจมตีในหลายรูปแบบ เช่น
- เก็บไฟล์มัลแวร์ที่ใช้ในขั้นตอนต่าง ๆ ของการโจมตี
- เป็นเซิร์ฟเวอร์ Command-and-Control (C2) สำหรับส่งคำสั่งไปยังเครื่องที่ติดมัลแวร์
- เก็บ Log ที่ส่งกลับมาจากเครื่องของเหยื่อ
Check Point Research พบว่าเว็บไซต์ที่ถูกแฮกส่วนใหญ่ยังใช้ WordPress และ Plugin เวอร์ชันเก่าที่ไม่ได้อัปเดต โดยบางเว็บยังใช้ WordPress เวอร์ชันตั้งแต่ปี 2021 ซึ่งมีช่องโหว่ที่ถูกค้นพบแล้วประมาณ 40 รายการ
นอกจากนี้ ผู้โจมตียังติดตั้ง Plugin อันตราย เพื่ออัปโหลดไฟล์และควบคุมเว็บไซต์ที่ถูกแฮกหลายแห่งพร้อมกัน ก่อนลบตัวเองเพื่อลดโอกาสถูกตรวจพบ โดยพบข้อมูลจากเครื่องเหยื่อมากกว่า 700 ไฟล์ ถูกเก็บไว้บนเว็บไซต์เหล่านี้
รูปแบบการโจมตี
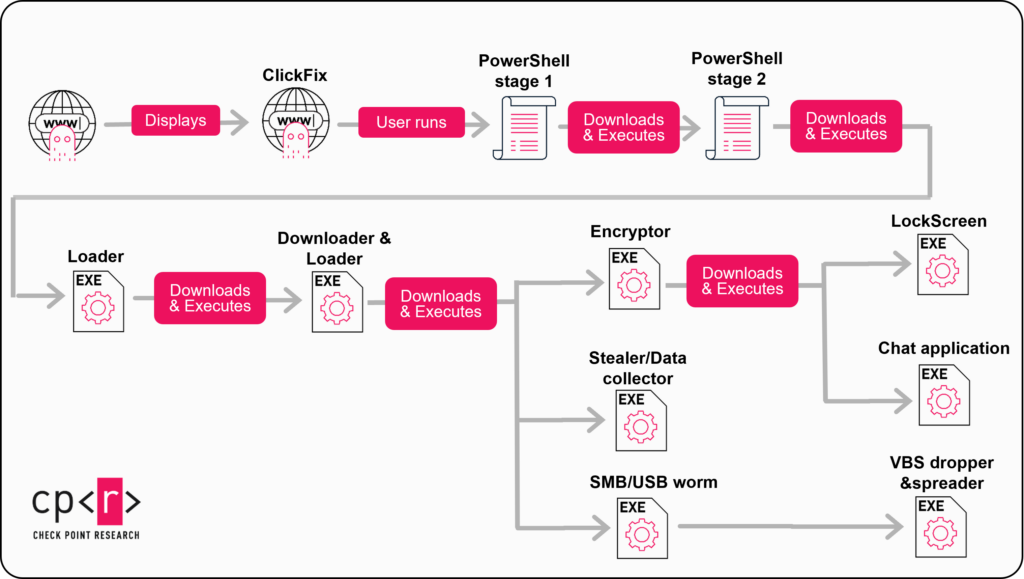
หลังยึดเว็บไซต์ WordPress ได้ ผู้โจมตีจะดัดแปลงหน้าเว็บให้แสดง CAPTCHA ปลอมแบบ ClickFix เพื่อหลอกผู้เข้าชมให้คัดลอกและรันคำสั่ง PowerShell บนเครื่อง ซึ่งแทนที่จะเป็นการยืนยันว่าไม่ใช่ Bot กลับกลายเป็นการดาวน์โหลดมัลแวร์เข้าสู่เครื่องแบบหลายขั้นตอน
เมื่อติดมัลแวร์แล้ว ผู้โจมตีสามารถเข้ารหัสไฟล์เรียกค่าไถ่ ล็อกหน้าจอ แพร่มัลแวร์ไปยังอุปกรณ์อื่นผ่าน USB และ Network Share ไปจนถึงสำรวจและขโมยไฟล์จากเครื่องของเหยื่อ
อย่างไรก็ตาม ในหลายกรณีพบว่าผู้โจมตีจะสำรวจรายชื่อไฟล์ภายในเครื่องก่อน แล้วเลือกขโมยเฉพาะไฟล์ที่ต้องการออกไปอย่างเงียบ ๆ ทำให้เหยื่ออาจไม่ทันสังเกตว่าข้อมูลถูกขโมยออกจากเครื่องแล้ว
นอกจากนี้ Stealer เวอร์ชันใหม่ยังเพิ่มความสามารถในการดักจับสิ่งที่ผู้ใช้พิมพ์ ขโมยข้อมูลจาก WhatsApp และจับภาพหน้าจอทุก 30 วินาทีได้อีกด้วย
สิ่งที่ควรทำเพื่อป้องกันการโจมตี
จากข้อมูลพบว่า แคมเปญนี้ส่งผลกระทบต่อ IP Address มากกว่า 6,000 IP สะท้อนให้เห็นว่าการใช้เว็บไซต์ WordPress ที่ถูกแฮกเป็นช่องทางแพร่มัลแวร์ สามารถขยายผลกระทบไปยังผู้ใช้งานได้เป็นวงกว้าง
การโจมตีครั้งนี้จึงสร้างความเสี่ยงทั้งต่อเจ้าของเว็บไซต์ WordPress และผู้ที่เข้าเยี่ยมชมเว็บไซต์ โดยมีแนวทางป้องกันดังนี้
เจ้าของเว็บไซต์ WordPress
- อัปเดต WordPress Core, Plugin และ Theme ให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
- ลบ Plugin และ Theme ที่ไม่ได้ใช้งาน เพื่อลดช่องทางที่อาจถูกโจมตี
- ตรวจสอบ Plugin และไฟล์ภายในเว็บไซต์เป็นประจำ หากพบสิ่งที่ไม่รู้จักหรือผิดปกติ ควรตรวจสอบทันที
ผู้ใช้งานทั่วไป
- ระวัง CAPTCHA ที่สั่งให้ Copy, Paste หรือรันคำสั่งบนเครื่อง
- ห้ามรันคำสั่ง PowerShell ตามคำแนะนำจาก CAPTCHA หรือเว็บไซต์ที่ไม่น่าเชื่อถือ
- หาก CAPTCHA ขอให้ทำขั้นตอนผิดปกตินอก Browser ควรออกจากเว็บไซต์ทันที เพราะ CAPTCHA ปกติไม่จำเป็นต้องให้ผู้ใช้รันคำสั่งบนเครื่องเพื่อยืนยันตัวตน
เว็บไซต์ WordPress ที่ไม่ได้รับการอัปเดต อาจไม่ได้เสี่ยงแค่ถูกแฮก แต่ยังอาจถูกนำไปใช้แพร่มัลแวร์และโจมตีผู้อื่นต่อได้
หากกำลังมองหา WordPress Hosting ที่เน้นทั้งความปลอดภัยและความเสถียร hostatom พร้อมช่วยดูแลให้เว็บไซต์ของคุณใช้งานได้อย่างมั่นใจมากขึ้น
ที่มา: The Hacker News