นักวิจัยด้านความปลอดภัยจาก Material Security เปิดเผยแคมเปญ Phishing ที่ใช้คำเชิญ Google Calendar หลอกผู้ใช้งานในองค์กรให้เข้าสู่ระบบผ่านเว็บไซต์ที่ผู้โจมตีควบคุม เพื่อขโมย Session แม้จะเปิดการยืนยันตัวตนหลายขั้นตอน (MFA) อยู่ก็ตาม
ผู้โจมตีใช้ Google Calendar หลอกขโมยบัญชีอย่างไร?
แคมเปญนี้เริ่มพบตั้งแต่กลางเดือนสิงหาคม 2026 โดยผู้โจมตีส่งคำเชิญ Google Calendar จากบัญชีที่ถูกยึดไปก่อนหน้า ซึ่งมักเป็นบัญชีของบุคคลหรือองค์กรที่ผู้รับเคยติดต่อด้วย พร้อมอ้างเรื่องต่าง ๆ เช่น ข้อความเสียง เอกสารเสนอราคา หรือยอดค้างชำระ เพื่อหลอกให้คลิกลิงก์
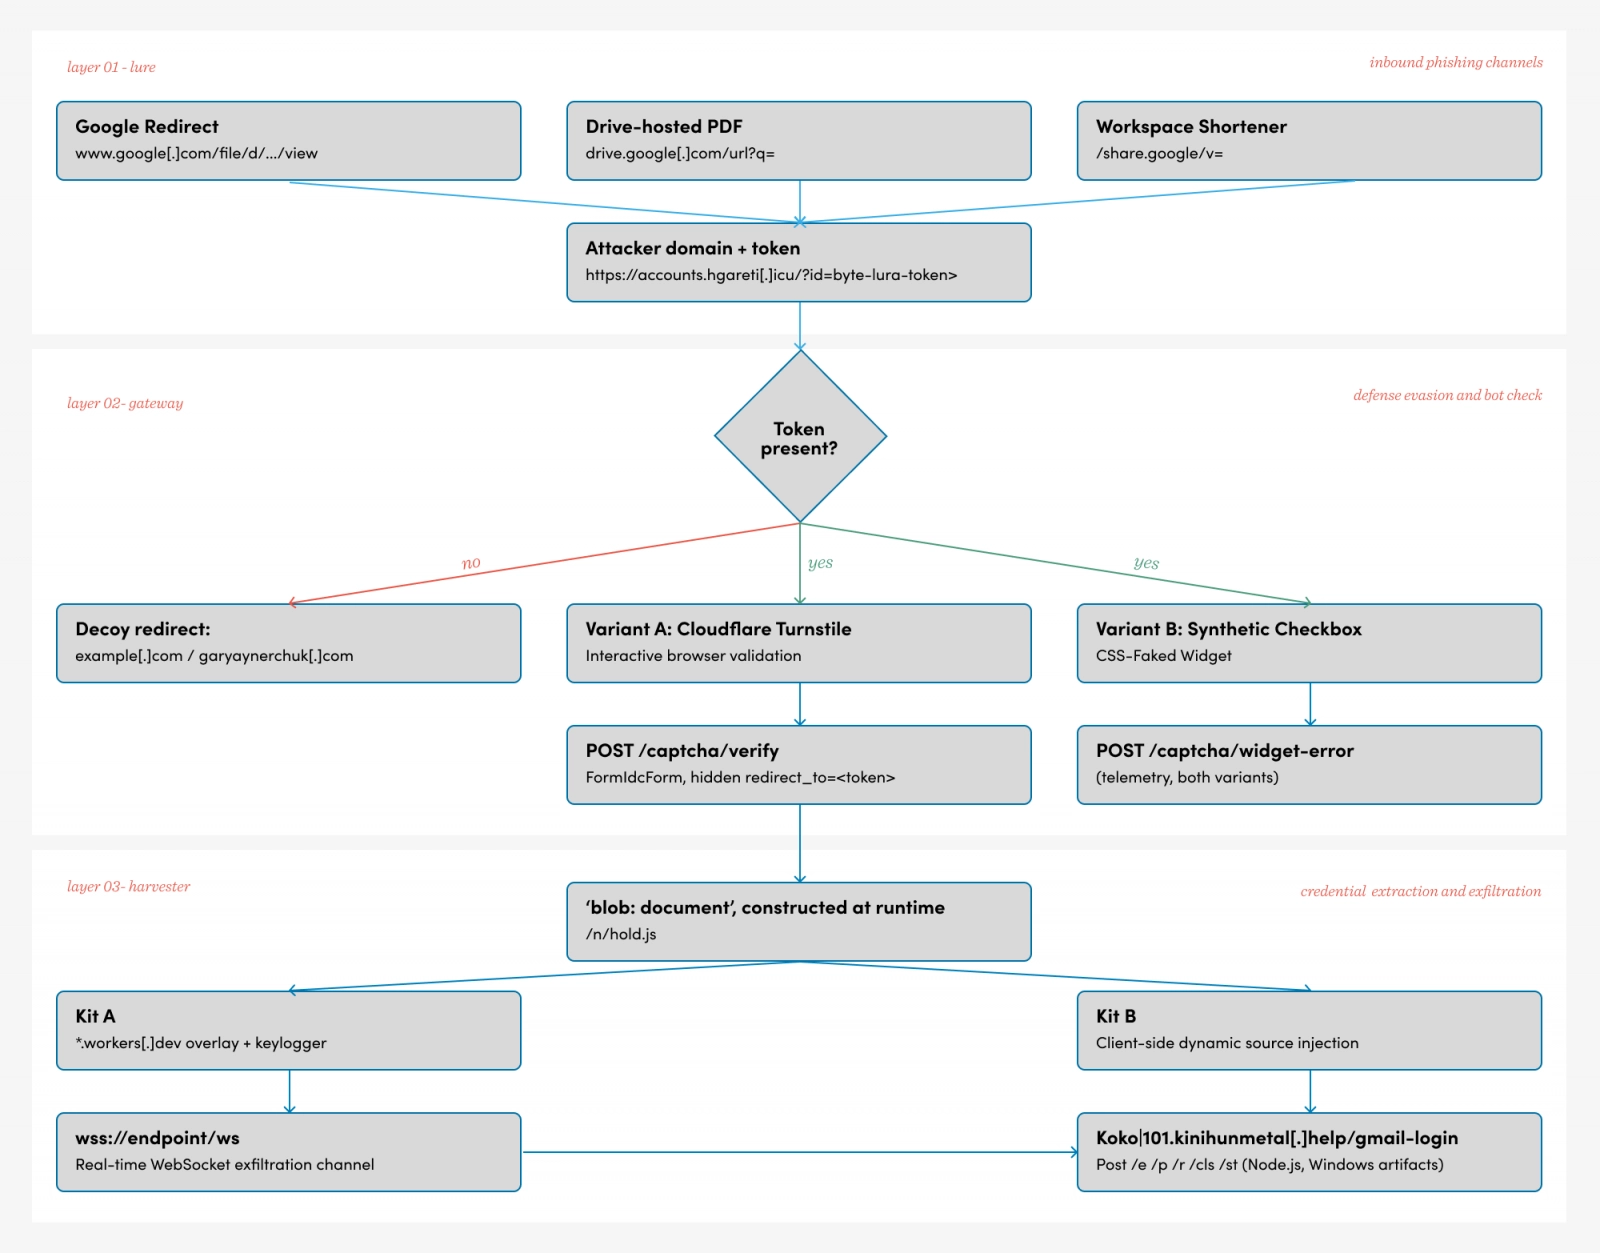
ลิงก์เหล่านี้มักใช้บริการของ Google เช่น ระบบเปลี่ยนเส้นทาง URL หรือ Google Drive เป็นทางผ่าน ก่อนนำผู้ใช้ไปยังเว็บไซต์ Phishing ทำให้ระบบตรวจสอบลิงก์ที่อาศัยความน่าเชื่อถือของโดเมนอาจไม่พบความผิดปกติ
เมื่อผู้ใช้เข้าสู่หน้า Login ผ่านเว็บไซต์ Phishing ผู้โจมตีจะใช้เครื่องมือ Nyasher เป็นตัวกลางเชื่อมต่อกับระบบ Google จริงแบบเรียลไทม์ แม้ผู้ใช้จะยืนยันตัวตนผ่าน SMS, Authenticator หรือ Google Tap-Yes ผู้โจมตีก็ยังสามารถดักจับ Session ที่ผ่านการยืนยันตัวตนแล้วได้
หากขโมย Session สำเร็จ ผู้โจมตีอาจเข้าถึง Gmail, Google Drive รวมถึงอนุญาตให้แอปพลิเคชันอื่นเข้าถึงข้อมูลผ่าน OAuth ในนามของผู้ใช้ ทำให้ข้อมูลภายในองค์กรเสี่ยงถูกเข้าถึงโดยไม่ได้รับอนุญาต
Operation CloudFire จัดการโดเมนอันตรายเกือบ 900 แห่ง
หลังติดตามแคมเปญอย่างต่อเนื่อง Material Security พบว่าการปรับปรุงระบบตรวจจับเพียงอย่างเดียวไม่เพียงพอ เพราะผู้โจมตีสามารถเปลี่ยนลิงก์และโดเมนเพื่อกลับมาโจมตีได้
ทีมวิจัยจึงเริ่มปฏิบัติการ Operation CloudFire ในช่วงปลายเดือนกันยายน โดยรายงานเว็บไซต์ Phishing ที่เกี่ยวข้องให้ Cloudflare ตรวจสอบ ก่อนที่ Cloudflare จะแสดงหน้าคำเตือนแทนหน้าเข้าสู่ระบบที่ผู้โจมตีเตรียมไว้
ภายใน 1 เดือน Material Security รายงานว่าสามารถบล็อกข้อความอันตรายได้ 68,676 รายการ วิเคราะห์ URL อันตราย 2,112 รายการ และจัดการโดเมนที่เกี่ยวข้องได้ 897 โดเมน นอกจากนี้ ยังพบบัญชีอีเมลที่ถูกยึดไปใช้ส่งคำเชิญ 8,570 บัญชี จาก 6,354 โดเมนหลัก ซึ่งตัวเลขดังกล่าวมาจากลูกค้าที่อนุญาตให้ Material Security ใช้ข้อมูลในการรายงานเท่านั้น จึงอาจยังไม่ครอบคลุมการโจมตีทั้งหมด
จากรายงานล่าสุด พบว่าผู้โจมตีเริ่มเปลี่ยนจากคำเชิญ Google Calendar ไปใช้ลิงก์แชร์ไฟล์ผ่าน Google Drive แม้กิจกรรมของแคมเปญจะลดลงจนดูเหมือนสิ้นสุดแล้ว นักวิจัยยังเตือนว่าอาจกลับมาโจมตีอีกครั้ง นอกจากนี้ ยังพบโค้ดที่เตรียมไว้สำหรับ Microsoft 365 ซึ่งยังไม่มีหลักฐานว่าถูกนำมาใช้งานจริง
สิ่งที่ผู้ใช้งานและผู้ดูแลระบบควรทำ
- ระวังคำเชิญ Google Calendar และลิงก์แชร์ไฟล์ที่ไม่คาดคิด แม้มาจากผู้ส่งที่รู้จัก
- เช็ก URL ก่อนกรอกข้อมูลเข้าสู่ระบบ
- ผู้ดูแลระบบควรติดตาม Google Workspace Audit Logs เพื่อค้นหากิจกรรมผิดปกติ
- หากสงสัยว่าบัญชีถูกยึด ให้เพิกถอน Session ตรวจสอบสิทธิ์ OAuth และเปลี่ยนรหัสผ่านทันที
จากเหตุการณ์นี้จะเห็นได้ว่า แม้จะเปิด MFA แล้ว บัญชีก็ยังมีความเสี่ยงจากการโจมตีแบบ Phishing องค์กรจึงควรให้ความสำคัญกับการตรวจสอบและดูแลบัญชีผู้ใช้งานอย่างสม่ำเสมอ
ติดต่อเราได้ที่
☎️ 0-2107-3466
💚 Line: @hostatom
ที่มา: bleepingcomputer