นักวิจัยด้านความปลอดภัยพบมัลแวร์สายพันธุ์ใหม่ชื่อ SynkLoader ที่กำลังถูกนำมาใช้ในแคมเปญ Phishing ผ่าน Microsoft Teams โดยผู้โจมตีจะปลอมตัวเป็นฝ่าย IT Help Desk ของบริษัท หลอกให้เหยื่อติดตั้งโปรแกรมที่ดูเหมือนเครื่องมือแก้ปัญหา ก่อนเปิดทางให้มัลแวร์รวบรวมข้อมูลระบบ ขโมยรหัสผ่าน Windows และควบคุมเครื่องจากระยะไกล
SynkLoader แพร่ผ่าน Microsoft Teams ได้ยังไง?
รายงานจาก Expel ระบุว่า ผู้โจมตีเริ่มต้นด้วยการติดต่อเหยื่อผ่าน Microsoft Teams พร้อมปลอมตัวเป็นฝ่าย IT Help Desk ขององค์กร ซึ่งเป็นเทคนิค Social Engineering ที่ Microsoft เคยออกมาเตือนว่าถูกนำมาใช้มากขึ้นในการโจมตีแบบหลายขั้นตอน
จากนั้นผู้โจมตีจะโน้มน้าวให้เหยื่อติดตั้งโปรแกรมปลอมที่ชื่อ PowerShell Cleaner ในรูปแบบไฟล์ .MSI โดยไฟล์ดังกล่าวถูกโฮสต์อยู่บน Microsoft Azure ทำให้ลิงก์ดาวน์โหลดและไฟล์ดูน่าเชื่อถือมากขึ้น
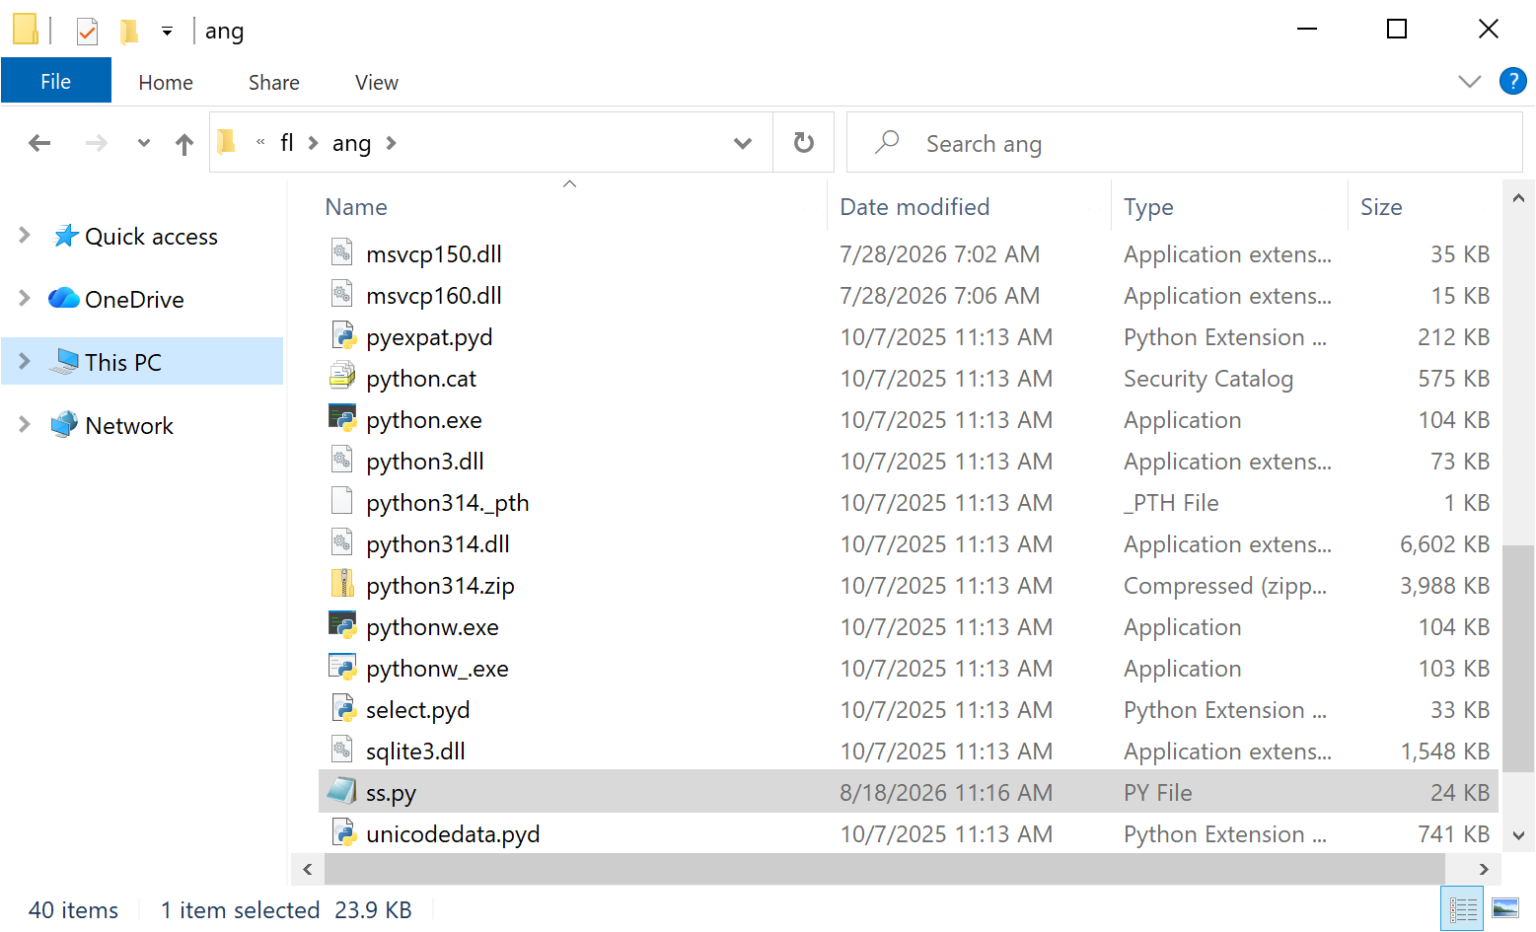
เมื่อติดตั้งแล้ว ตัว Installer จะ Extract ไฟล์หลายรายการออกมา เช่น PowerShell Script ชื่อ cleaner.ps1, Python Framework, Python Script ที่เป็นอันตราย, Python Library ที่คอมไพล์ไว้ล่วงหน้า รวมถึงไฟล์ DLL ปลอมที่เลียนแบบ Microsoft Runtime
SynkLoader ทำอะไรได้บ้าง?
หลังจากมัลแวร์เข้าสู่ระบบ ผู้โจมตีสามารถเลือกติดตั้งโมดูลเพิ่มเติมให้เหมาะกับสภาพแวดล้อมของเครื่องและเป้าหมายที่ต้องการโจมตี ได้แก่
- System Profiler รวบรวมข้อมูลของเครื่อง เช่น Hostname, Username, ระดับสิทธิ์ของผู้ใช้, Process และ Service ที่กำลังทำงาน รวมถึงข้อมูล Domain และจำนวนเครื่องใน Active Directory
- Persistence Module สร้าง Scheduled Task ด้วยชื่อแบบสุ่ม เพื่อให้ SynkLoader ทำงานอีกครั้งเมื่อผู้ใช้เข้าสู่ระบบ และทำงานทุกวันเวลา 10.00 น.
- PhishLocker แสดงหน้าจอล็อก Windows ปลอม เพื่อหลอกให้ผู้ใช้กรอกรหัสผ่าน
- TrafficRedirector สร้าง Reverse Proxy เพื่อให้ผู้โจมตีเข้าถึงบริการภายในเครือข่าย หรือส่ง Traffic ผ่านเครื่องที่ติดมัลแวร์
- Interactive Shell (RAT) เปิดทางให้ผู้โจมตีสั่งรันคำสั่ง PowerShell จากระยะไกลและรับผลลัพธ์กลับมา
- StreamMaster (VNC) สตรีมหน้าจอของเหยื่อ พร้อมควบคุมเมาส์และคีย์บอร์ดจากระยะไกล
- Module Status Script ตรวจสอบและรายงานว่าโมดูลหรือ Thread ใดของมัลแวร์กำลังทำงานอยู่
หลอกขโมยรหัสผ่าน ด้วยหน้าจอ Windows 11 ปลอม
หนึ่งในความสามารถที่โดดเด่นของ SynkLoader คือโมดูล PhishLocker ซึ่งจะแสดงหน้าจอที่เลียนแบบ Windows Lock Screen เพื่อหลอกให้ผู้ใช้คิดว่าเครื่องถูกล็อกตามปกติ และกรอกรหัสผ่านบัญชี Windows ลงไป
หากผู้โจมตีได้รหัสผ่านสำเร็จ ก็สามารถนำ Credentials ดังกล่าวมาใช้ร่วมกับโมดูลสำหรับสร้าง Tunnel เพื่อเข้าถึงระบบภายในองค์กรผ่านเครื่องของเหยื่อได้ ซึ่งอาจช่วยหลบเลี่ยงมาตรการรักษาความปลอดภัยที่อนุญาตการเชื่อมต่อเฉพาะ IP ที่กำหนดไว้ได้
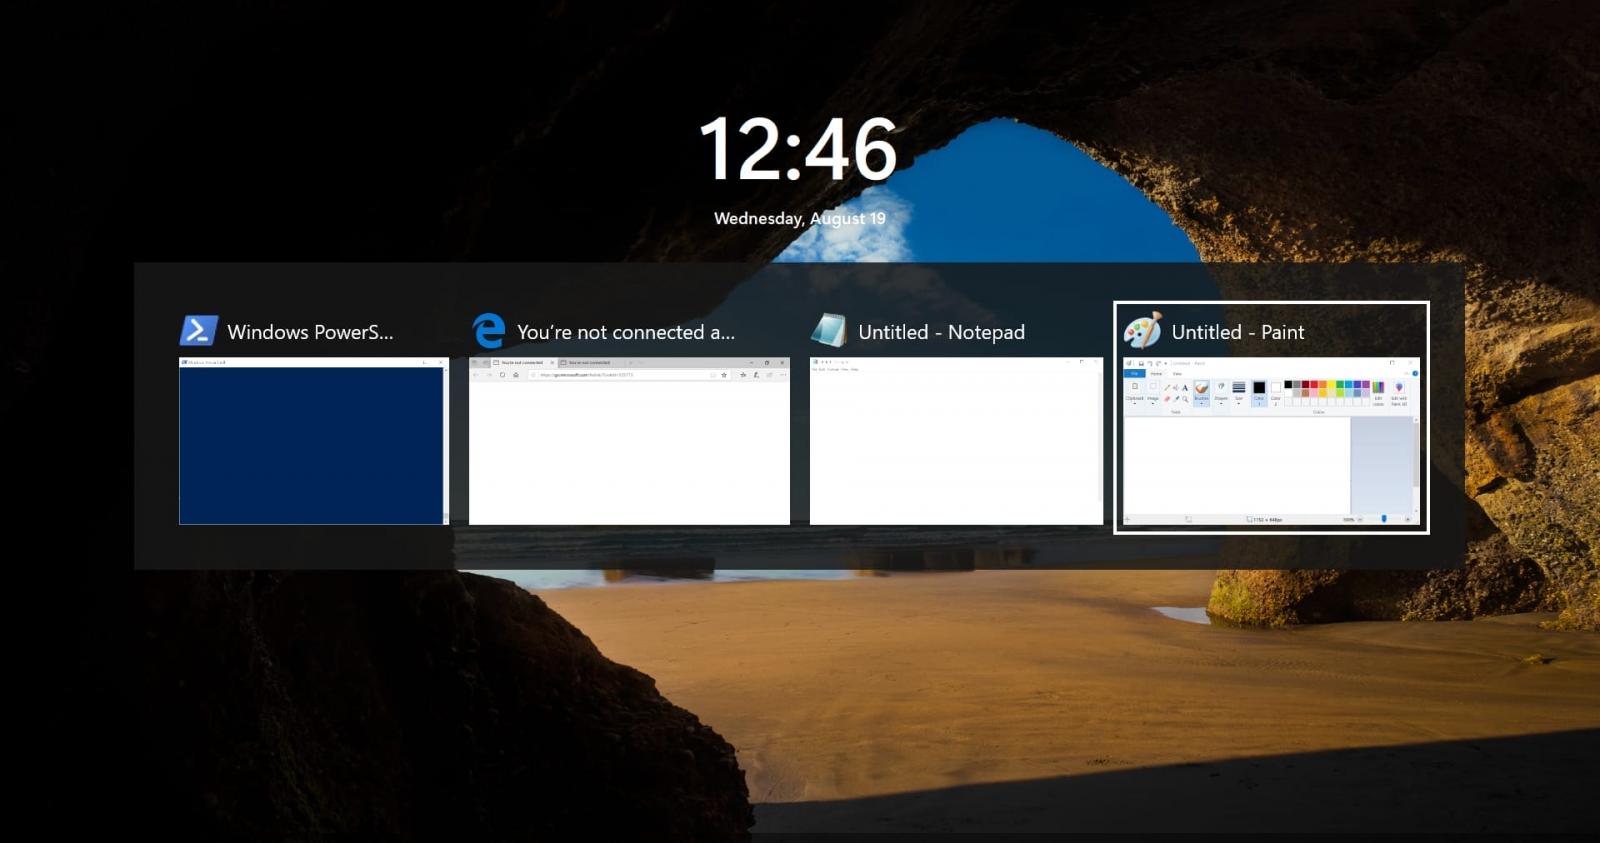
อย่างไรก็ตาม หน้าจอล็อกดังกล่าวไม่ได้เป็นหน้าจอ Windows จริง แต่เป็นเพียงโปรแกรมแบบ Full-screen ที่ไม่มีขอบหน้าต่าง ดังนั้น หากกด Alt + Tab จะสามารถมองเห็นหน้าต่างอื่นที่เปิดอยู่และช่วยสังเกตได้ว่าหน้าจอล็อกที่เห็นอาจเป็นของปลอม นอกจากนี้ Expel ยังแนะนำให้ลองใช้ Ctrl + Alt + Delete เพื่อตรวจสอบความผิดปกติด้วย
วิธีลดความเสี่ยงจาก SynkLoader
Expel แนะนำว่า ผู้ใช้ควรระมัดระวังข้อความหรือคำขอจากบุคคลที่อ้างว่าเป็นฝ่าย IT โดยเฉพาะกรณีที่ถูกขอให้ดาวน์โหลดและติดตั้งไฟล์ .MSI โดยไม่ได้นัดหมายหรือแจ้งล่วงหน้า ซึ่งควรตรวจสอบคำขอดังกล่าวกับฝ่าย IT ผ่านช่องทางอื่นที่เชื่อถือได้ก่อนดำเนินการ
นอกจากนี้ หากพบหน้าจอล็อก Windows ที่ปรากฏขึ้นอย่างผิดปกติ สามารถลองกด Ctrl + Alt + Delete หรือ Alt + Tab เพื่อตรวจสอบว่าเป็นหน้าจอล็อกของ Windows จริงหรือเป็นโปรแกรมปลอมที่กำลังทำงานอยู่
กรณีนี้แสดงให้เห็นว่า ช่องทางสำหรับการทำงานร่วมกันอย่าง Microsoft Teams สามารถกลายเป็นจุดเริ่มต้นของการโจมตีได้ หากผู้ใช้งานเชื่อข้อความจากบุคคลที่ดูเหมือนเป็นคนภายในองค์กรโดยไม่ได้ตรวจสอบให้แน่ชัด โดยเฉพาะคำขอที่แอบอ้างจากฝ่าย IT ที่ให้ติดตั้งโปรแกรมหรือเปิดไฟล์เพิ่มเติม
หากต้องการใช้งาน Microsoft 365 พร้อมคำแนะนำด้านความปลอดภัย hostatom พร้อมช่วยดูแลและให้คำปรึกษา
ที่มา: BleepingComputer