เว็บไซต์ WordPress หลายแสนแห่งอาจเผชิญความเสี่ยงด้านความปลอดภัย หลังพบแฮกเกอร์ขโมย UpdraftCentral Connection Keys จากระบบของ TeamUpdraft และนำไปใช้ติดตั้ง Backdoor บนเว็บไซต์ที่เชื่อมต่อกับบริการดังกล่าว
TeamUpdraft ถูกเจาะระบบ
TeamUpdraft เปิดเผยว่า บริษัทตรวจพบการเข้าถึงเว็บไซต์ teamupdraft.com โดยไม่ได้รับอนุญาตในช่วงวันที่ 17–18 ตุลาคม 2026 และเชื่อว่าผู้โจมตีอาจเข้าถึงฐานข้อมูลลูกค้าของบริษัท
หลังตรวจพบเหตุการณ์ ทีมงานได้ดำเนินการปิดช่องทางที่ผู้โจมตีใช้เข้าถึงระบบ บังคับให้บัญชีผู้ใช้ทั้งหมดออกจากระบบ และเปลี่ยน Keys รวมถึงข้อมูลรับรองการเข้าสู่ระบบที่อาจได้รับผลกระทบ โดยข้อมูลที่อาจถูกเข้าถึงประกอบด้วย
- ข้อมูลลูกค้าและข้อมูลสำหรับการเรียกเก็บเงิน
- ประวัติการสั่งซื้อ
- Password Hashes หรือรหัสผ่านที่ผ่านกระบวนการแฮช
- การตั้งค่าการยืนยันตัวตนแบบสองขั้นตอน (2FA)
- Connection Keys ของบริการ UpdraftCentral, UpdraftVault และ UpdraftClone
อย่างไรก็ตาม บริษัทระบุว่าไม่ได้จัดเก็บข้อมูลการชำระเงินของลูกค้า และไฟล์ปลั๊กอิน UpdraftPlus รวมถึงไฟล์ดาวน์โหลดไม่ได้รับผลกระทบจากเหตุการณ์ดังกล่าว ส่วนระบบ UpdraftCentral ที่ผู้ใช้งานติดตั้งและดูแลเอง (Self-hosted) ไม่ได้รับผลกระทบจากการบุกรุกครั้งนี้ตามข้อมูลของบริษัท
แฮกเกอร์ใช้ Keys ที่ถูกขโมยมาติดตั้ง Backdoor บน WordPress
UpdraftCentral เป็นเครื่องมือที่ช่วยให้ผู้ดูแลระบบสามารถจัดการเว็บไซต์ WordPress หลายแห่งจากศูนย์กลาง เช่น จัดการปลั๊กอินและดำเนินการต่าง ๆ บนเว็บไซต์ที่เชื่อมต่ออยู่
โดยปกติ UpdraftCentral จะใช้ Connection Keys เพื่อยืนยันคำสั่งที่ส่งไปยังเว็บไซต์ แต่เมื่อแฮกเกอร์ได้ Keys ที่ถูกต้องไป ก็สามารถส่งคำสั่งผ่านช่องทางจัดการระยะไกลได้โดยที่เว็บไซต์มองว่าเป็นคำสั่งที่ได้รับอนุญาต
Oliver Sild หัวหน้าทีมวิจัยของ Patchstack เปิดเผยว่า พบผู้โจมตีเริ่มใช้ Keys ที่ถูกขโมยเพื่อติดตั้ง Backdoor บนเว็บไซต์ที่เชื่อมต่อกับ UpdraftCentral ตั้งแต่วันที่ 18 ตุลาคม 2026 โดยการโจมตีมีเป้าหมายเพื่อรันโค้ดที่เป็นอันตรายและสร้างบัญชีผู้ใช้ที่มีสิทธิ์ระดับสูง ซึ่งอาจทำให้แฮกเกอร์สามารถควบคุมเว็บไซต์ได้
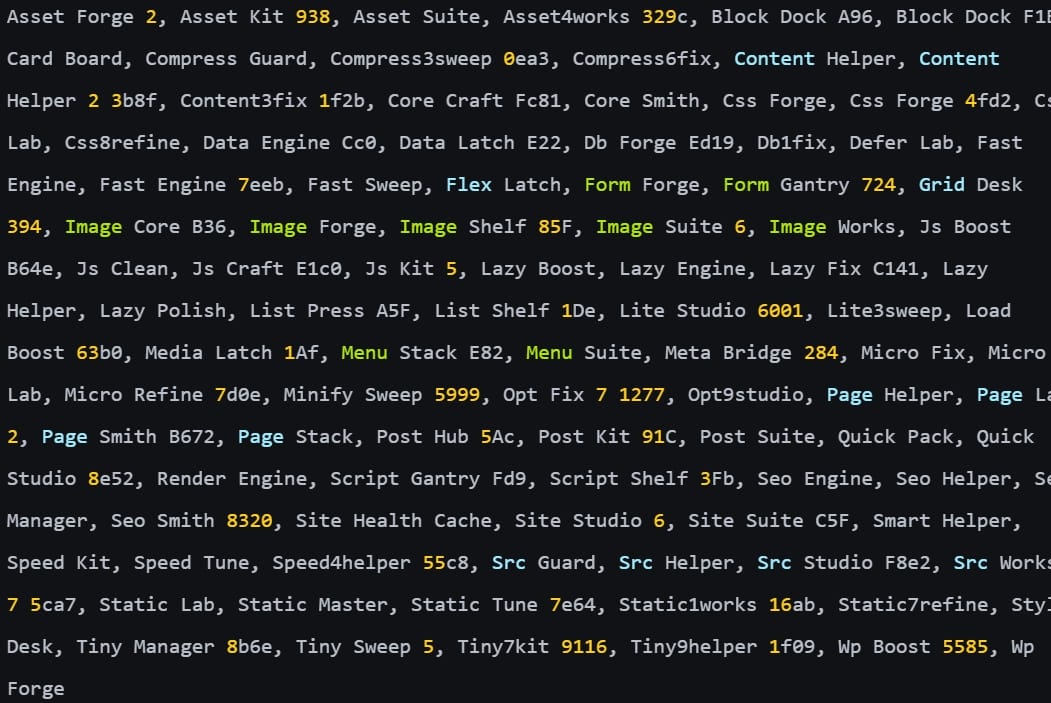
นอกจากนี้ นักวิจัยยังตรวจพบปลั๊กอิน Backdoor อย่างน้อย 99 ชื่อ โดยปลอมตัวเป็นเครื่องมือดูแลรักษาหรือเพิ่มประสิทธิภาพ WordPress เช่น ปลั๊กอินชื่อ “Site Health Cache” เพื่อหลีกเลี่ยงการถูกสังเกตเห็น
พบเว็บไซต์ถูกโจมตี แม้จะอัปเดตปลั๊กอินแล้ว
บริษัทด้านความปลอดภัย Nethemba รายงานว่า เว็บไซต์ WordPress ของบริษัทจำนวน 3 แห่งตกเป็นเป้าหมายของการโจมตีผ่าน UpdraftCentral และมี 2 แห่งที่ถูกติดตั้งปลั๊กอินอันตรายสำเร็จ โดยเว็บไซต์ทั้ง 3 แห่งใช้งาน WordPress 7.1.3 และ UpdraftPlus 2.26.11 ซึ่งเป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่ CVE-2026-10795 ที่ค้นพบก่อนหน้านี้แล้ว
Nethemba ยืนยันว่า ผู้โจมตีไม่ได้เจาะเข้าสู่เซิร์ฟเวอร์โดยตรงหรือใช้ประโยชน์จากการตั้งค่าที่ไม่ปลอดภัย แต่ใช้ Connection Keys ที่ถูกต้องเพื่อส่งคำสั่งผ่านระบบจัดการระยะไกลของ UpdraftCentral
นอกจากนี้ Patchstack ยังพบว่า Backdoor รุ่นแรกมีข้อผิดพลาดในโค้ด ทำให้ทำงานไม่สำเร็จตามที่ผู้โจมตีต้องการ แต่ Nethemba รายงานว่าพบ Backdoor รุ่นใหม่ที่สามารถสร้างบัญชีผู้ใช้ที่มีสิทธิ์สูง หรือเข้าสู่ระบบโดยใช้สิทธิ์ของผู้ดูแลระบบที่มีอยู่แล้วได้
เหตุการณ์นี้จึงไม่ใช่การใช้ประโยชน์จากช่องโหว่ CVE-2026-10795 โดยตรง แต่เป็นการโจมตีด้วย Keys ที่ถูกขโมยจากระบบจัดการระยะไกล
คำแนะนำสำหรับผู้ดูแลเว็บไซต์ WordPress
- อัปเดต UpdraftPlus เป็นเวอร์ชัน 1.26.13 สำหรับรุ่นฟรี หรือ 2.26.13 สำหรับรุ่น Premium หรือใหม่กว่า เนื่องจากเวอร์ชัน 1.26.12/2.26.12 ที่ออกมาก่อนหน้านี้มีข้อผิดพลาดซึ่งทำให้ไม่สามารถลบ UpdraftCentral Cloud Keys ได้ตามที่ตั้งใจ
- ลบ UpdraftCentral Connection Keys โดยเข้าสู่ WordPress Dashboard แล้วไปที่ Settings → UpdraftPlus Backups → Advanced Tools → UpdraftCentral → Manage existing keys จากนั้นลบ Keys ที่มีอยู่ โดยเฉพาะเว็บไซต์ที่ไม่จำเป็นต้องใช้การจัดการระยะไกล
- ตรวจสอบปลั๊กอินและบัญชีผู้ใช้ เพื่อค้นหาปลั๊กอินที่ไม่รู้จัก บัญชีผู้ใช้ต้องสงสัย หรือบัญชีที่ได้รับสิทธิ์สูงผิดปกติ
- ตรวจสอบ Logs และไฟล์เว็บไซต์ เพื่อค้นหาร่องรอยการติดตั้งปลั๊กอินอันตรายหรือคำสั่งที่ไม่ได้รับอนุญาต
- กู้คืนเว็บไซต์หากพบการบุกรุก โดยใช้ Backup ที่มั่นใจว่าสะอาด พร้อมเปลี่ยนรหัสผ่านบัญชี TeamUpdraft ยกเลิก Sessions ทั้งหมด และตั้งค่าการยืนยันตัวตนแบบ 2FA ใหม่
สำหรับผู้ที่เชื่อมต่อบริการจัดเก็บข้อมูลระยะไกลผ่าน UpdraftCentral ควรเปลี่ยนข้อมูลรับรองการเข้าถึง Storage และเชื่อมต่อบริการใหม่ตามคำแนะนำของผู้พัฒนา
อย่างไรก็ตาม การอัปเดตปลั๊กอินเพียงอย่างเดียวไม่สามารถยืนยันได้ว่าเว็บไซต์ที่เคยถูกติดตั้ง Backdoor จะกลับมาปลอดภัย ผู้ดูแลระบบยังจำเป็นต้องตรวจสอบร่องรอยการบุกรุกและจัดการ Keys เดิมที่อาจรั่วไหลด้วย
ที่มา: BleepingComputer