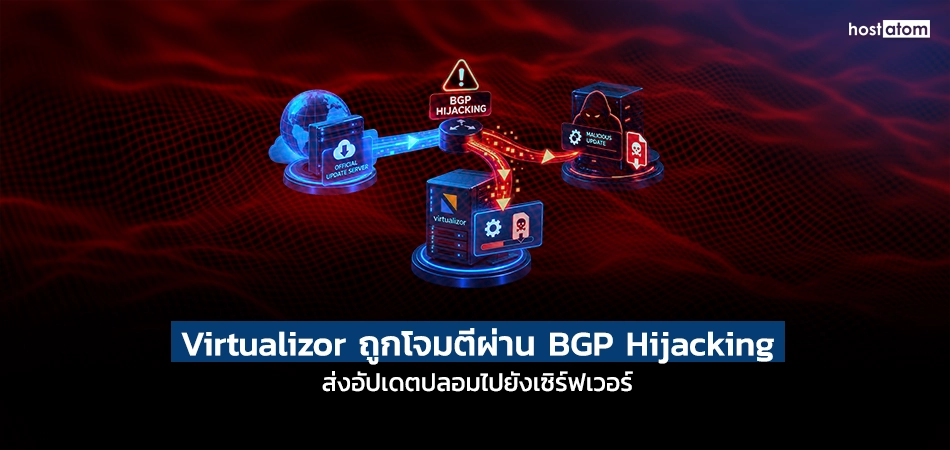
ผู้ดูแลเซิร์ฟเวอร์ที่ใช้งาน Virtualizor ควรตรวจสอบระบบ หลัง Softaculous เปิดเผยเหตุการณ์โจมตีแบบ BGP Hijacking ที่ทำให้ผู้โจมตีสามารถเปลี่ยนเส้นทาง Traffic ไปยังระบบที่ควบคุม และส่งอัปเดต Virtualizor ที่เป็นอันตรายไปยังเซิร์ฟเวอร์บางส่วนได้
Softaculous ระบุว่า เหตุการณ์นี้เกิดขึ้นระหว่างวันที่ 28-30 สิงหาคมที่ผ่านมา โดยมีเซิร์ฟเวอร์เพียงบางส่วนที่ได้รับผลกระทบ เนื่องจากมีการตรวจสอบและดาวน์โหลดอัปเดตในช่วงที่เกิดการโจมตี อย่างไรก็ตาม ขณะนี้ยังไม่พบความผิดปกติในซอฟต์แวร์อื่นของ Softaculous
รูปแบบการโจมตี
การโจมตีครั้งนี้ไม่ได้เกิดจากการเจาะช่องโหว่ของ Virtualizor โดยตรง แต่ผู้โจมตีใช้วิธี BGP Hijacking กับกลุ่ม IP Address ที่โฮสต์อยู่บน Hetzner โดยอาศัยการประกาศเส้นทางเครือข่ายที่ไม่ถูกต้อง เพื่อทำให้ Traffic ที่ควรเชื่อมต่อไปยังระบบอัปเดตซอฟต์แวร์และ Client/Billing Portal ของ Softaculous ถูกเปลี่ยนเส้นทางไปยังระบบที่ผู้โจมตีควบคุมแทน
ด้วยวิธีนี้ ผู้โจมตีจึงสามารถดัก Traffic จากเซิร์ฟเวอร์ที่กำลังตรวจสอบอัปเดตกับ Softaculous และส่งอัปเดต Virtualizor ที่เป็นอันตรายกลับไปแทนอัปเดตของจริงได้
ผู้ดูแล Virtualizor ควรตรวจสอบระบบทันที
เนื่องจาก Request ในช่วงเกิดเหตุถูกเปลี่ยนเส้นทางไปยังระบบของผู้โจมตี ทำให้ Softaculous ไม่มี Log สำหรับตรวจสอบ Request เหล่านั้น จึงแนะนำให้ผู้ดูแล Virtualizor ตรวจสอบว่าภายในเซิร์ฟเวอร์มี Service ต่อไปนี้หรือไม่
/etc/systemd/system/java-jre-update.service
หากพบ Service ดังกล่าว ควรเปลี่ยน API Credential เป็นชุดใหม่และจำกัดสิทธิ์การใช้งาน พร้อมตรวจสอบระบบว่ามี SSH Key, Account, Scheduled Task หรือการเชื่อมต่อออกจากเซิร์ฟเวอร์ที่ไม่ได้รับอนุญาตหรือไม่
ส่วนผู้ที่เข้าใช้งาน Softaculous Client Area หรือกรอกข้อมูลการชำระเงินในช่วงที่เกิดเหตุ ควรเปลี่ยน Password ตรวจสอบกิจกรรมของ Account และติดตามรายการใช้จ่ายผ่านบัตรอย่างใกล้ชิด เพื่อป้องกันความเสียหายที่อาจเกิดขึ้น
Virtualizor ออกเวอร์ชันใหม่ พร้อม Security Analyzer
หลังเกิดเหตุ Softaculous ระบุว่าเส้นทางเครือข่ายได้รับการแก้ไขและกลับมาเป็นปกติแล้ว พร้อมรายงาน Certificate ปลอมที่พบในเหตุการณ์เพื่อดำเนินการเพิกถอน
เมื่อวันที่ 1 กันยายน Softaculous ได้ออก Virtualizor เวอร์ชัน 3.2.9.9 พร้อมเพิ่มเครื่องมือ Security Analyzer ในหน้า Admin Panel เพื่อช่วยให้ผู้ดูแลระบบตรวจสอบความปลอดภัยของเซิร์ฟเวอร์ได้ง่ายขึ้น
นอกจากนี้ Softaculous ยังมีแผนนำ Cryptographic Signing มาใช้กับ Software Package ทั้งหมด เพื่อช่วยตรวจสอบว่า Package มาจากแหล่งที่ถูกต้องและไม่ถูกแก้ไขก่อนติดตั้ง รวมถึงเตรียมปรับปรุง Infrastructure เพื่อป้องกันเหตุลักษณะเดียวกันในอนาคต
แม้ว่าเส้นทางเครือข่ายจะกลับมาเป็นปกติแล้ว แต่ผู้ดูแล Virtualizor โดยเฉพาะระบบที่มีการตรวจสอบอัปเดตในช่วงเวลาดังกล่าว ควรตรวจสอบเซิร์ฟเวอร์ตามคำแนะนำของ Softaculous เพื่อให้แน่ใจว่าไม่ได้รับอัปเดตอันตรายหรือมีความผิดปกติหลงเหลืออยู่ในระบบ
ที่มา: bleepingcomputer