พบช่องโหว่ใน WordPress Core ที่ทำให้ผู้โจมตีสามารถซ่อน Script อันตรายไว้ใน Comment ได้โดยไม่ต้องมีบัญชีบนเว็บไซต์ หาก Admin ที่กำลัง Login อยู่เปิดหน้าดังกล่าว Script อาจทำงานด้วยสิทธิ์ Admin และต่อยอดไปสู่การรันโค้ดบน Server ได้
ช่องโหว่นี้มีรหัส CVE-2026-93485 และมีชื่อเรียกว่า Comment2Shell มีคะแนนความรุนแรง CVSS 7.1 โดยขณะนี้ยังไม่พบหลักฐานว่าถูกนำไปใช้โจมตีจริง
Comment2Shell ทำงานอย่างไร
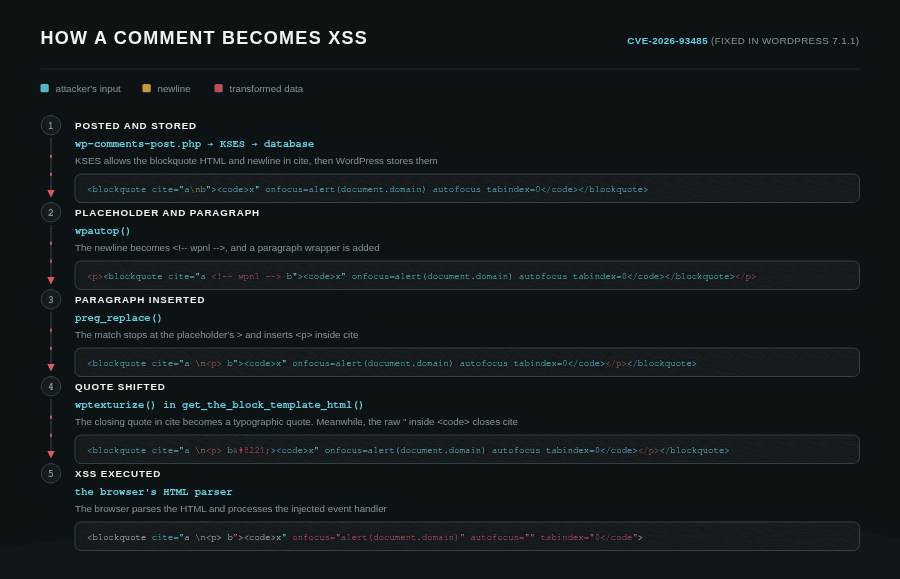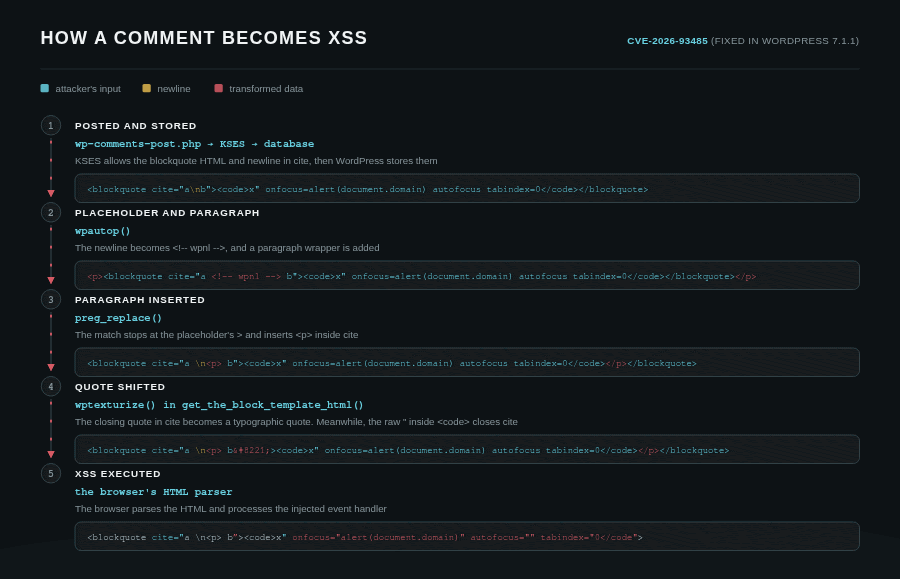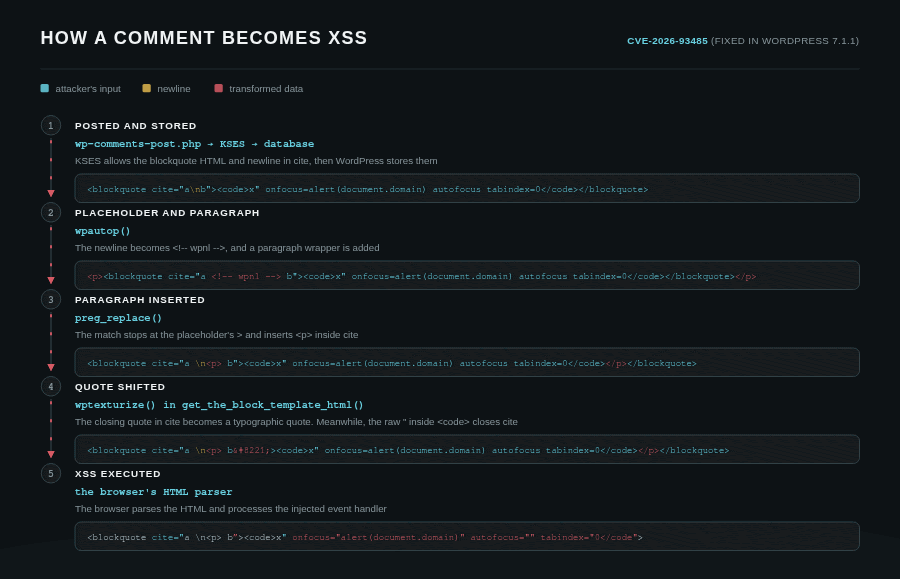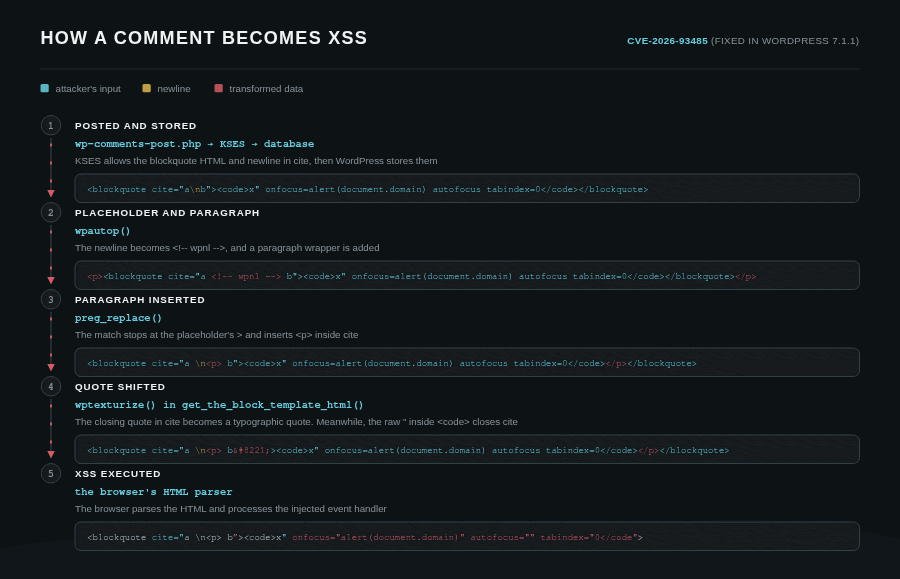
ช่องโหว่นี้เกิดขึ้นจากความแตกต่างระหว่างกระบวนการตรวจสอบ HTML ตอนบันทึก Comment และการจัดรูปแบบ Comment เมื่อนำมาแสดงบนเว็บไซต์
การโจมตีเริ่มจากผู้โจมตีสร้าง Comment ในรูปแบบพิเศษ โดยแทรก Line Break ลงใน Attribute ของ HTML Tag ที่ WordPress อนุญาต เมื่อ WordPress นำ Comment มาจัดรูปแบบเพื่อแสดงบนเว็บไซต์ ข้อมูลที่แทรกไว้อาจถูก Browser ตีความเป็น Event Handler ทำให้ JavaScript ทำงานอัตโนมัติเมื่อมีคนเปิดหน้า โดยไม่ต้องคลิกเพิ่มเติม
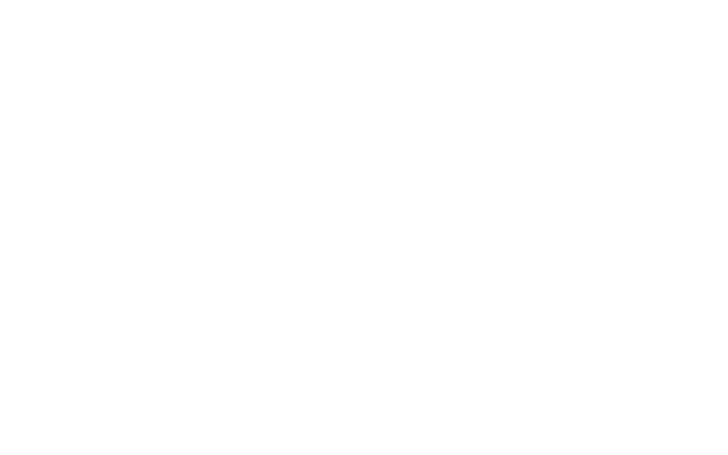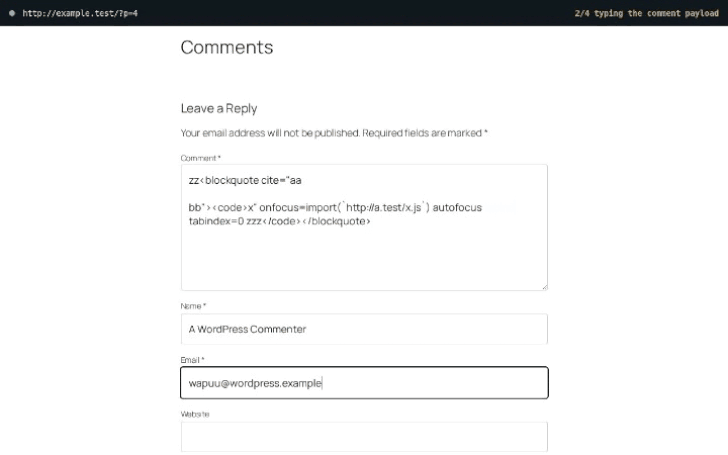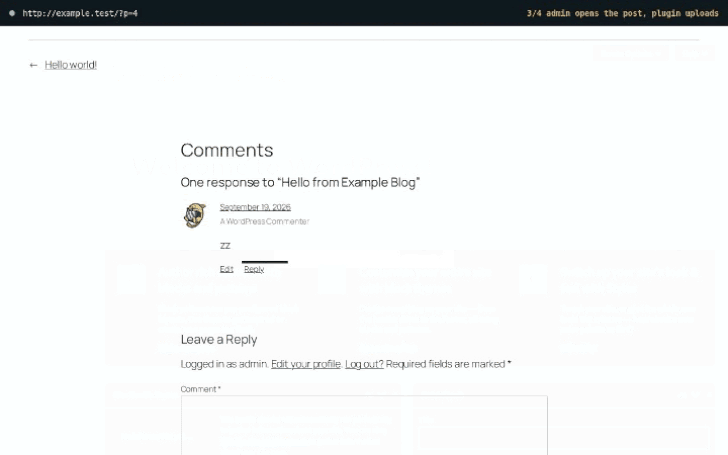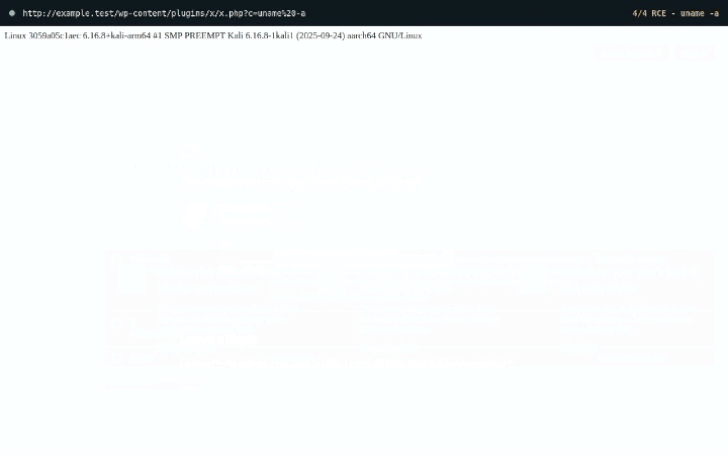
อย่างไรก็ตาม Comment ดังกล่าวต้องปรากฏบนหน้าเว็บไซต์ก่อนจึงจะโจมตีได้ โดยปกติ Comment จากผู้ใช้งานใหม่อาจต้องรอ Admin อนุมัติ แต่ผู้วิจัยพบว่าสามารถหลีกเลี่ยงขั้นตอนนี้ในบางกรณี ทำให้ Comment อันตรายถูกแสดงได้โดยไม่ต้องผ่านการอนุมัติตามปกติ
หาก Admin ที่กำลัง Login อยู่เปิดหน้าที่มี Comment ดังกล่าว Script จะสามารถอาศัย Session และสิทธิ์ของ Admin เพื่ออัปโหลด Plugin ที่มี Web Shell ซึ่งเปิดทางให้ผู้โจมตีส่งคำสั่งไปรันบน Server และอาจนำไปสู่การควบคุมระบบได้
นอกจากนี้ การโจมตียังขึ้นอยู่กับวิธีที่ Theme แสดง Comment โดยพบว่ากระทบเว็บไซต์ที่ใช้ Block Theme รวมถึง Classic Theme บางตัวที่ใช้กระบวนการจัดรูปแบบ Comment แบบเดียวกัน เช่น Twenty Twenty-One
WordPress เวอร์ชันที่ได้รับผลกระทบ
ช่องโหว่ Comment2Shell กระทบ WordPress 4.7 ถึง 7.1 โดยผู้ใช้งานควรอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว ดังนี้
- WordPress 7.1: update to 7.1.1
- WordPress 7.0: update to 7.0.5
- WordPress 6.9: update to 6.9.8
สำหรับ WordPress รุ่นเก่าตั้งแต่ 4.7 ให้ติดตั้ง Security Release ล่าสุดของ Branch ที่ใช้งาน โดยมีเวอร์ชันที่ได้รับการแก้ไขย้อนหลังถึง WordPress 4.7.36
แนวทางรับมือ Comment2Shell
- อัปเดต WordPress Core เป็น Security Release ล่าสุดของ Branch ที่ใช้งาน
- หากยังอัปเดตไม่ได้ ให้ ปิด Comment ชั่วคราว เพื่อลดช่องทางการโจมตี โดย WordPress และนักวิจัยยังไม่มีวิธีแก้ไขชั่วคราวที่ใช้แทนการอัปเดต
- สามารถใช้ Web Application Firewall (WAF) หรือ Security Plugin เป็นมาตรการเสริมเพื่อช่วยบล็อก Comment ที่สร้างขึ้นเพื่อโจมตี
- หากสงสัยว่าเว็บไซต์อาจถูกโจมตี ให้ตรวจสอบ Plugin และไฟล์ที่ไม่รู้จักหรือมีการเปลี่ยนแปลงผิดปกติ เพราะการอัปเดตช่วยปิดช่องโหว่ แต่ไม่สามารถย้อนกลับสิ่งที่เกิดขึ้นก่อนติดตั้งแพตช์ได้
นอกจากนี้ WordPress 7.1.1 ยังแก้ไขปัญหาด้านความปลอดภัยรวม 11 รายการ โดย Comment2Shell เป็นช่องโหว่เพียงรายการเดียวในชุดนี้ที่ผู้โจมตีสามารถเริ่มโจมตีได้โดยไม่ต้องมีบัญชีบนเว็บไซต์
ที่มา: The Hacker News