ผู้ดูแลเว็บไซต์ที่ใช้ cPanel และ WHM ควรรีบตรวจสอบระบบโดยด่วน หลังพบช่องโหว่ร้ายแรง CVE-2026-41940 ที่มีคะแนนความรุนแรงสูงถึง 9.8 เต็ม 10 และอาจเปิดทางให้แฮกเกอร์เข้าควบคุมเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน
หลังช่องโหว่นี้ถูกเปิดเผย นักวิจัยด้านความปลอดภัยพบความพยายามโจมตีจาก IP กว่า 2,000 แห่งทั่วโลก แสดงให้เห็นว่าผู้โจมตีกำลังเร่งค้นหาเซิร์ฟเวอร์ที่ยังไม่ได้อัปเดต
ที่น่ากังวลคือ cPanel และ WHM เป็นระบบจัดการเซิร์ฟเวอร์ที่ถูกใช้งานอย่างแพร่หลายในเว็บไซต์องค์กร ร้านค้าออนไลน์ และผู้ให้บริการโฮสติ้ง จึงอาจทำให้ช่องโหว่นี้ส่งผลกระทบเป็นวงกว้าง
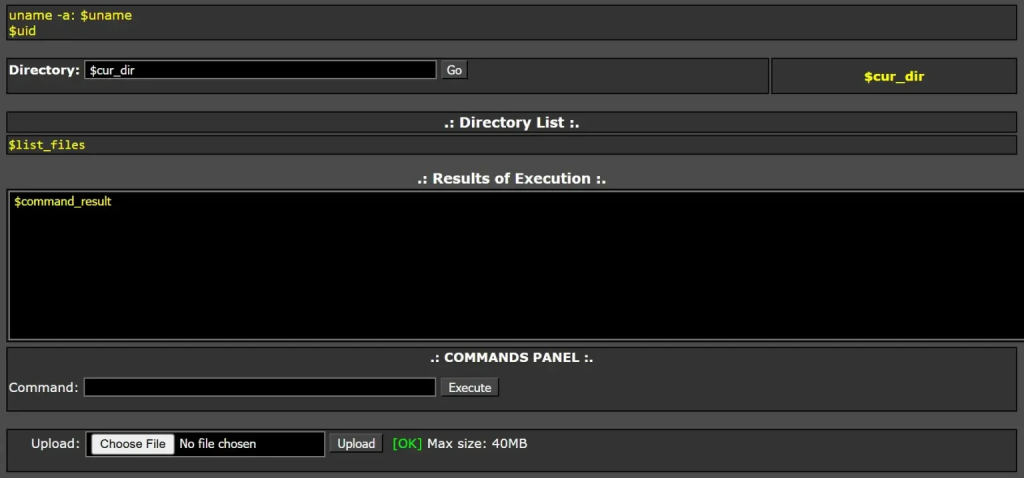
เมื่อเจาะระบบได้สำเร็จ แฮกเกอร์ไม่ได้เพียงเข้าถึงเว็บไซต์ แต่ยังพยายามยึดสิทธิ์การควบคุมเซิร์ฟเวอร์ เพื่อให้สามารถกลับเข้าถึงระบบได้อีกในอนาคต โดยมีพฤติกรรม เช่น
- เปลี่ยนรหัสผ่านผู้ดูแลระบบ (Root)
- เพิ่ม SSH Key ที่ไม่ได้รับอนุญาต
- ฝัง Web Shell เพื่อควบคุมเซิร์ฟเวอร์จากระยะไกล
- แก้ไขหน้าเข้าสู่ระบบของ cPanel เพื่อขโมยชื่อผู้ใช้และรหัสผ่าน
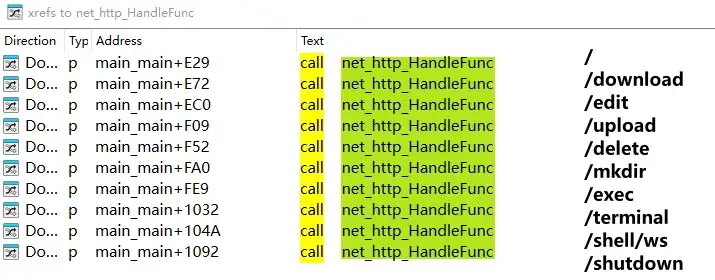
จากการวิเคราะห์เพิ่มเติม นักวิจัยยังพบว่ากลุ่มผู้โจมตีใช้เทคนิคซ่อน Backdoor และหลบเลี่ยงการตรวจจับในลักษณะเดียวกับที่เคยใช้โจมตีเว็บไซต์ WordPress มาก่อน จึงเชื่อว่ามีเป้าหมายฝังตัวในระบบเพื่อเข้าถึงข้อมูลในระยะยาว
เพื่อช่วยให้ผู้ดูแลระบบตรวจสอบว่าระบบได้รับผลกระทบหรือไม่ นักวิจัยยังเผยแพร่ IOC (Indicators of Compromise) เช่น รายชื่อไฟล์ต้องสงสัย ค่า Hash ของมัลแวร์ และโดเมนที่เกี่ยวข้องสำหรับใช้ตรวจสอบระบบเพิ่มเติม
สิ่งที่ควรทำทันที
หากคุณดูแลเซิร์ฟเวอร์ที่ใช้ cPanel หรือ WHM ควรดำเนินการดังนี้
- อัปเดต cPanel และ WHM เป็นเวอร์ชันล่าสุด
- ตรวจสอบบัญชีผู้ดูแลระบบและ SSH Key ที่ไม่รู้จัก
- ตรวจสอบการแก้ไขไฟล์หน้า Login และไฟล์สำคัญของระบบ
- ตรวจสอบ Log และประวัติการเข้าสู่ระบบย้อนหลัง เพื่อค้นหาความผิดปกติ
หากปล่อยให้เซิร์ฟเวอร์ที่มีช่องโหว่เชื่อมต่ออินเทอร์เน็ตต่อไป ความเสียหายอาจไม่ได้จำกัดอยู่แค่เว็บไซต์ แต่ยังรวมถึงข้อมูลลูกค้า ระบบอีเมล และบริการสำคัญขององค์กรด้วย
การอัปเดตแพตช์ความปลอดภัยอย่างสม่ำเสมอ พร้อมตรวจสอบความผิดปกติของเซิร์ฟเวอร์อยู่เสมอ จะช่วยลดความเสี่ยงจากการโจมตีและป้องกันความเสียหายที่อาจเกิดขึ้นได้
ที่มา: Cyber Press