ผู้ดูแลเว็บไซต์ WordPress ที่ใช้งาน Everest Forms Pro ควรรีบอัปเดตปลั๊กอิน หลังพบช่องโหว่ร้ายแรง CVE-2026-3300 ที่อาจเปิดทางให้ผู้ไม่หวังดียึดสิทธิ์ผู้ดูแลระบบ (Administrator) และเข้าควบคุมเว็บไซต์ได้
ปัญหานี้เกิดจากการตรวจสอบข้อมูลที่ส่งผ่านฟอร์มไม่รัดกุม จึงเปิดช่องให้แฮกเกอร์แทรกคำสั่งอันตรายเข้าสู่ระบบ และสร้างบัญชีผู้ดูแลระบบขึ้นมาได้ โดยช่องโหว่นี้ จะส่งผลกระทบกับ Everest Forms Pro เวอร์ชัน 1.9.12 และเก่ากว่า
หากถูกโจมตีจะเกิดอะไรขึ้น ?
หากแฮกเกอร์ได้สิทธิ์ระดับ Administrator แล้ว ก็จะสามารถควบคุมเว็บไซต์ได้แทบทั้งหมด ไม่ว่าจะเป็นแก้ไขเนื้อหา ติดตั้งปลั๊กอินอันตราย อัปโหลดมัลแวร์ ฝัง Backdoor เพื่อกลับเข้ามาในภายหลัง หรือเข้าถึงข้อมูลสำคัญภายในระบบ
ผู้ดูแลเว็บไซต์ควรทำอะไรตอนนี้?
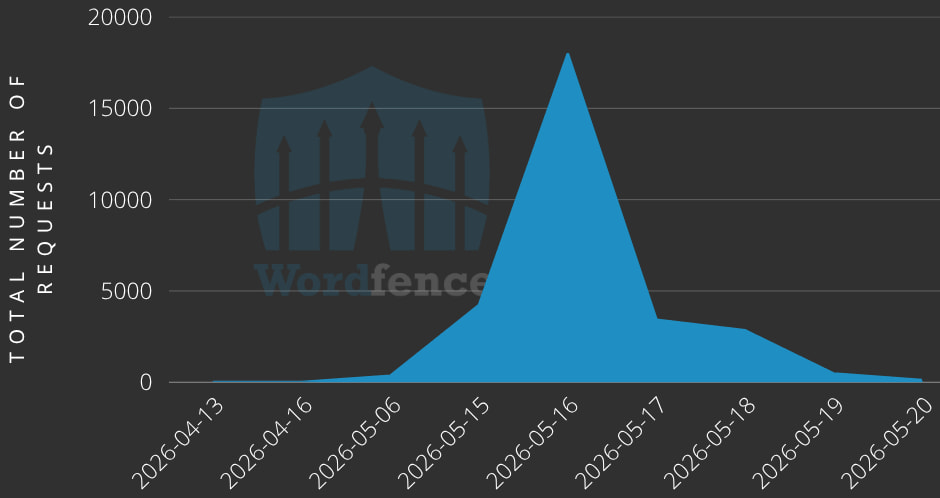
Wordfence ระบุว่า ช่องโหว่นี้กำลังถูกนำไปใช้โจมตีอย่างต่อเนื่อง และสามารถตรวจจับความพยายามโจมตีได้แล้วมากกว่า 29,300 ครั้ง หากเว็บไซต์ของคุณใช้งาน Everest Forms Pro แนะนำให้รีบดำเนินการดังนี้
- อัปเดต Everest Forms Pro เป็นเวอร์ชันล่าสุดทันที
- ตรวจสอบบัญชี Administrator ทั้งหมดภายในเว็บไซต์
- ตรวจสอบ Log การใช้งานย้อนหลังเพื่อหาความผิดปกติ
- ตรวจสอบว่ามีบัญชีที่ไม่รู้จักถูกสร้างขึ้นมาหรือไม่
- เฝ้าระวังบัญชีชื่อ “diksimarina” ซึ่ง Wordfence พบในหลายเหตุการณ์โจมตี
หากต้องการ WordPress Hosting ที่มาพร้อมระบบความปลอดภัย การสำรองข้อมูล และทีมงานที่พร้อมช่วยดูแล
hostatom พร้อมช่วยให้เว็บไซต์ของคุณใช้งานได้อย่างมั่นใจ
ที่มา: BleepingComputer