การอัปโหลดภาพเข้าเว็บไซต์อาจกลายเป็นช่องทางโจมตีได้ เมื่อนักวิจัยพบช่องโหว่ใน libheif ซึ่งเป็นไลบรารีสำหรับประมวลผลภาพ โดยไฟล์ HEIC ที่ถูกสร้างขึ้นเป็นพิเศษอาจทำให้ผู้โจมตีรันโค้ดบน Server ของเว็บไซต์ WordPress ได้ หากระบบใช้ซอฟต์แวร์และการตั้งค่าที่เข้าเงื่อนไขของการโจมตี
ช่องโหว่นี้เกิดขึ้นได้อย่างไร
ช่องโหว่รหัส GHSA-x8r2-mggj-j6wr มีความรุนแรงระดับ Critical เกิดจากข้อผิดพลาดในส่วนประมวลผลภาพของ libheif เมื่ออ่านไฟล์ภาพที่ผู้โจมตีสร้างขึ้น ระบบอาจเขียนข้อมูลเกินพื้นที่หน่วยความจำที่เตรียมไว้ หรือที่เรียกว่า Heap Buffer Overflow
ข้อผิดพลาดนี้อาจทำให้ระบบประมวลผลภาพหยุดทำงาน และหาก Server มีซอฟต์แวร์และการตั้งค่าที่เข้าเงื่อนไข ผู้โจมตีอาจใช้ช่องโหว่นี้เพื่ออ่านไฟล์ที่ไม่ได้รับอนุญาตหรือรันโค้ดบน Server ได้
ทำไมเว็บไซต์ WordPress จึงมีความเสี่ยง
เมื่อผู้ใช้อัปโหลดภาพผ่าน Media Library เว็บไซต์ WordPress อาจส่งภาพไปประมวลผลผ่าน PHP Imagick, ImageMagick และ libheif
เพื่อสร้างภาพขนาดย่อหรือแปลงไฟล์ หากระบบใช้ libheif เวอร์ชันที่มีช่องโหว่ การประมวลผลภาพอันตรายอาจทำให้เกิดการเขียนข้อมูลเกินพื้นที่หน่วยความจำที่จัดสรรไว้
ในการทดสอบ ผู้โจมตีต้องมีบัญชีที่เข้าสู่ระบบและมีสิทธิ์อัปโหลดไฟล์ ซึ่งโดยทั่วไปคือ Author หรือสูงกว่า อย่างไรก็ตาม ผู้โจมตีจะรันโค้ดบน Server ได้หรือไม่ ขึ้นอยู่กับเวอร์ชันซอฟต์แวร์และการตั้งค่าของระบบ จึงไม่ได้หมายความว่าเว็บไซต์ WordPress ทุกเว็บจะเสี่ยงต่อการโจมตีนี้
ผู้ดูแลเว็บไซต์ควรตรวจสอบอะไรบ้าง
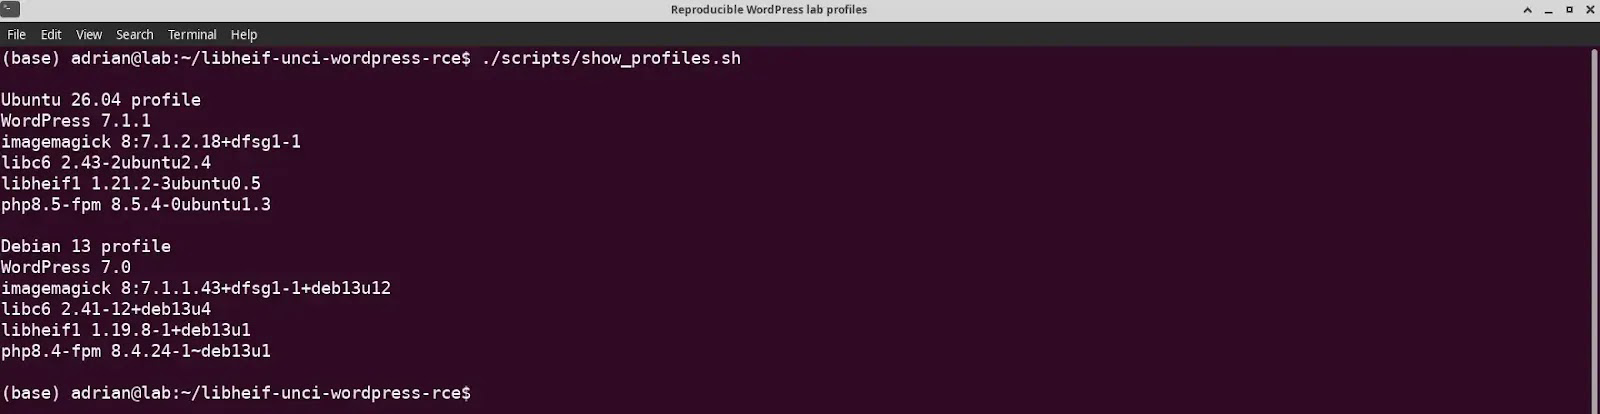
- ตรวจสอบเวอร์ชัน libheif บน Server โดยประกาศระบุว่าเวอร์ชัน 1.18.0–1.23.2 ได้รับผลกระทบ
- อัปเดตเป็น libheif 1.23.3 หรือใช้แพ็กเกจจากผู้พัฒนาระบบปฏิบัติการที่รวมแพตช์แก้ไขแล้ว
- ทบทวนสิทธิ์อัปโหลดไฟล์ ให้เฉพาะบัญชีที่จำเป็นต้องใช้งาน
- หากใช้บริการ Hosting ให้ติดต่อผู้ให้บริการเพื่อตรวจสอบไลบรารีประมวลผลภาพที่ระบบใช้งาน
ความปลอดภัยของเว็บไซต์ WordPress ต้องดูแลทั้งตัวเว็บไซต์และซอฟต์แวร์บน Server ควบคู่กัน สำหรับผู้ที่กำลังมองหาบริการ WordPress Hosting สามารถปรึกษาทีมงาน hostatom เพื่อเลือกแพ็กเกจที่เหมาะกับเว็บไซต์ พร้อมทีม Support คนไทยตลอด 24 ชั่วโมงได้เลย
ที่มา : cyberpress