Tycoon2FA กลับมาโจมตีบัญชี Microsoft 365 อีกครั้ง โดยใช้เทคนิค Device Code Phishing ที่หลอกให้ผู้ใช้งานล็อกอินผ่านหน้าเว็บไซต์จริงของ Microsoft และเผลออนุญาตการเชื่อมต่อให้แฮกเกอร์โดยไม่รู้ตัว
รูปแบบการโจมตีนี้ เริ่มจากการส่งอีเมล Phishing ที่ปลอมเป็นเอกสารสำคัญ เช่น ใบแจ้งหนี้หรือเอกสารภายในองค์กร
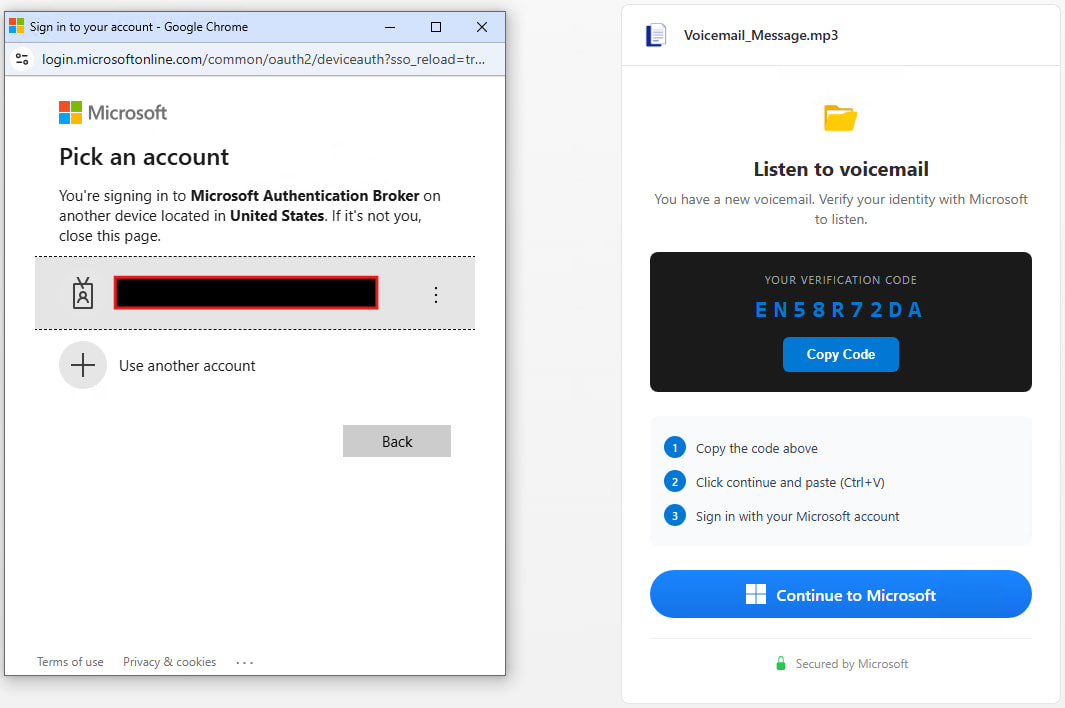
เมื่อผู้ใช้กดลิงก์ ระบบจะพาไปยังหน้าเว็บที่แสดงรหัส Device Code และให้คัดลอกรหัสไปกรอกที่เว็บไซต์จริงของ Microsoft ทำให้หลายคนไม่ทันสังเกตว่ากำลังตกเป็นเป้าหมายของการโจมตี
เมื่อเหยื่อเผลอกรอกรหัสและยืนยัน MFA สำเร็จ แฮกเกอร์จะสามารถเชื่อมต่อกับบัญชี Microsoft 365 ได้ทันที รวมถึงสามารถเข้าถึงอีเมล ปฏิทิน OneDrive และข้อมูลอื่น ๆ แม้บัญชีนั้นจะเปิด MFA ไว้แล้วก็ตาม
ผู้เชี่ยวชาญจาก Push Security ระบุว่า Tycoon2FA ไม่ได้เป็นเครื่องมือที่ใช้เฉพาะกลุ่มอีกต่อไป แต่ถูกพัฒนาเป็นบริการแบบชุดเครื่องมือ Phishing สำเร็จรูป (PhaaS) ที่ผู้ไม่หวังดีสามารถนำไปใช้งานได้ง่ายขึ้น อีกทั้งยังมีการอัปเดตเทคนิคหลบเลี่ยงระบบรักษาความปลอดภัยอีกด้วย ทำให้การตรวจจับและป้องกันทำได้ยากกว่าเดิม
วิธีรับมือเบื้องต้น
- ปิดการใช้งาน OAuth Device Code Flow หากองค์กรไม่ได้ใช้งาน
- จำกัดการเชื่อมต่อแอปภายนอกกับ Microsoft 365
- กำหนดให้แอดมินเป็นผู้อนุมัติการเชื่อมต่อแอป
- ตรวจสอบบันทึกการล็อกอิน (Entra ID) เป็นประจำ
- เฝ้าระวังการล็อกอินแบบ deviceCode หรือการเชื่อมต่อจากอุปกรณ์ที่ไม่คุ้นเคย
การโจมตีรูปแบบนี้ไม่ได้อาศัยช่องโหว่ของระบบ แต่ใช้ความน่าเชื่อถือของบริการและความคุ้นเคยของผู้ใช้งานเป็นจุดอ่อน
องค์กรควรให้ความสำคัญทั้งการตั้งค่าด้านความปลอดภัยและการสร้างความรู้ให้กับพนักงานควบคู่กัน
ที่มา: Bleepingcomputer